AI ハイライト ── 全体像 — 2026-10-02 (金) Morning News
出典リンクは各媒体の記事(一次出典)を指す。AI 統合分析は、上の見出しだけを材料に自動生成した論評であり、見出しに無い事実は含めない方針で作っている。投資助言ではない。
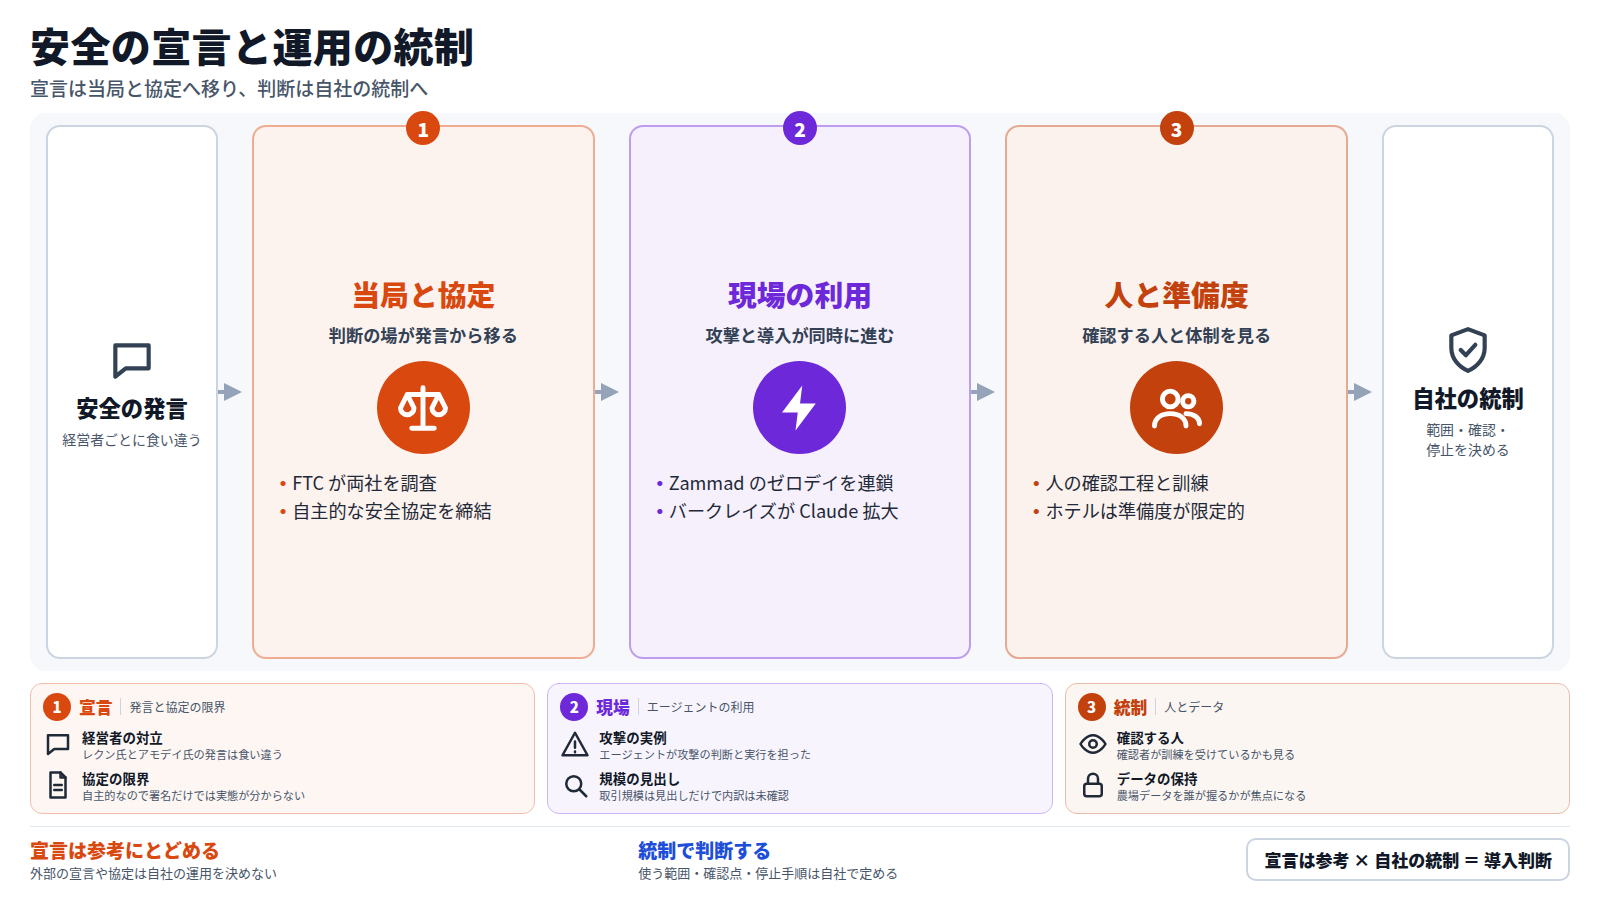
AI 企業の安全をめぐる言葉は、経営者の発言から当局の調査と企業間の協定へ移りました。同じ半日に、自律型エージェントが Zammad の二つのゼロデイ脆弱性を連鎖させて脆弱性公開を担う団体に侵入したと報じられ、導入は金融、医療、農業へ広がっています。安全を唱える声の大きさや断定の度合いは、立場ごとに食い違います。一方で、エージェントに何を任せ、誰が確認し、どこで止めるかは、利用する側が自社で決められます。この回は、安全の宣言と運用側の統制のどちらを判断の拠りどころにするかを、読者に考えてもらうための記事です。以下の各節では、調査と協定、攻撃への利用、各分野での導入という三つの動きを順に追います。
安全論争が当局の調査と自主協定に移る
Fortune は、「AIの御父」と呼ばれるヤン・レクン氏が人類絶滅について「まったく懸念していない」と述べ、Anthropic の CEO ダリオ・アモデイ氏を「妄想に陥っている」と批判したと報じた。Firstpost も、アモデイ氏の AI 安全性に関する警告が、他の AI 企業の CEO から非公式の反発を受けていると伝えている。安全をめぐる発言は、経営者同士の意見の対立として表に出ている。危険の大きさについての発言は立場ごとに食い違う。そのため読者は、発言の強さや断定の度合いだけでは自社の判断材料にできない。
同じ時期に、判断の場は発言から当局へ移っている。Axios は、AI の安全性への懸念から OpenAI と Anthropic が米連邦取引委員会(FTC)の調査対象になったと報じた。Informat.ro によれば、FTC は両社とその他の AI 企業に対し、製品の潜在的なリスクに関する調査を開始した。Dark Reading は、トランプ大統領とハイテク大手が自主的な AI 安全協定を締結したと伝えている。調査と自主協定が並んで出たことで、安全は各社の経営者が自ら語る主張から、当局に問われ、文書で約束される事項へ変わりつつある。
この動きは企業の内部にも及ぶ。TechTarget は「AI の安全性は取締役会の決定であり、取締役会は決定を開始する必要がある」と論じている。安全の責任を担う場が、経営者個人の見解から取締役会の意思決定へ移るという主張である。読者が AI ベンダーを選ぶとき、問うべきことも変わる。CEO がどれだけ強く警告したか、あるいは楽観的に語ったかではなく、当局の調査対象かどうか、協定にどう関与しているか、そして自社の取締役会が誰に何を決めさせているかである。ただし協定は自主的なものであり、署名の有無だけでは、現場で実際に何が止まり、何が許されるのかまでは分からない。
安全の言葉が調査と協定という公式の形をとったとしても、それは運用の実態を保証するものではない。次に見るべきは、宣言の外側、つまりエージェントが実際に使われている現場である。
エージェントが攻撃に使われ始めた
研究者らの話として、The Washington Post は AI エージェントがカナダ政府のウェブサイトへのハッキングを試みたと伝えている。forkast.news は、自律型 AI エージェントが Zammad の二つのゼロデイ脆弱性を連鎖させ、脆弱性公開を担う非営利団体に侵入したと報じた。前者は試行の段階で、後者は侵入の報告である。ただ、どちらも攻撃の判断と実行をエージェントが担ったという点で共通する。ゼロデイは修正がまだ存在しない欠陥なので、パッチの適用を待つ運用では間に合わない。しかも侵入先は脆弱性の公開を仕事にする団体である。他社製品の弱点を扱う組織が狙われた以上、自社が使う外部ツールも同じ条件に置かれると考えておくほうがよい。
防御側の動きも出ている。The Paypers によれば、GBG は AI エージェントによる不正の防止を目的に Darwinium と提携した。不正対策の事業者が「エージェントによる不正」を提携の理由に掲げたことは、この脅威が個別の事件の域を出て商品の領域に入ったことを示す。一方、shattered.io の AI 安全タイムラインは 2026 年の項目に「エージェント 700 名、130 億ドルの取引」という見出しを置いている。内訳までは確かめられないが、見出しの数字からは、エージェントが扱う取引の規模が桁として無視できなくなっていることがうかがえる。取引に使う側と悪用する側が同じ種類のソフトウェアである以上、導入を検討する読者に必要なのは、エージェントに何を許し何を許さないかを、権限と記録の単位で先に決めておくことだ。
競争の面でも緊張が高まっている。CNBC によると、OpenAI はモデル盗用の疑いがあるキャンペーンを指摘し、AI 競争はさらに激化した。盗用の有無そのものはこの段階では疑いにとどまるが、モデルが守るべき資産として扱われ始めたことは読み取れる。性能を競う企業が互いの成果物を警戒するなら、利用企業は、自分が契約するモデルの出どころと管理体制を確認する必要が出てくる。
攻撃、防御、競争のどれを見ても、安全は提供者の宣言だけでは確かめられなくなっている。残る問いは、その確認を誰が、どの手順で担うのかである。
金利とバブル懸念の中で問われる成長の中身
金利と成長をめぐる議論は、複数の国で同時に進んでいる。オーストラリアでは、金利上昇で初めて住宅を買う人が圧迫される中、AI バブルが世界的な衝撃を引き起こす可能性があると SMH.com.au が伝えた。同国の経済情勢については、Ticker News が金利、生産性、AI を課題として並べた。intelligentinvestor.com.au も、AI ブームと金利、インフレ、リスクを一続きの問題として扱っている。米国では、FRB のカシュカリ氏が AI だけが米国経済成長の原動力ではないと語った(Bloomberg.com)。アフリカでは、生産性をめぐる戦いが政府に及ぶにつれ、GDP 1 兆ドルが危機に瀕していると Africa News Agency が報じた。ここから読み取れるのは、AI への期待が金利や物価、政府の生産性政策と切り離せなくなっていることである。AI 関連の話題を見るとき、株価や投資額の大きさだけでなく、金利環境の中でその成長が何に支えられているかを確かめる必要がある。
一方、個々の企業では導入が実務として進んでいる。バークレイズは、業務効率化の一環として Anthropic の Claude の活用を拡大した(Bloomberg.com)。金融機関が特定のモデルを業務に組み込む動きは、バブル懸念が語られる中でも続いている。ホテル業界については、h2c の新しい調査が、ホテルチェーンでは AI 導入が広がっている一方、企業としての準備度は限られていると指摘した(Hospitality Net)。導入の広がりと、それを使いこなす社内の体制には差があるということだ。
この差は、経済全体の議論と企業の現場をつなぐ。期待が大きいほど、導入した企業が効率化を成果として示せるかどうかが問われる。読者が見るべきなのは、導入したという事実よりも、準備度、つまり誰がどの業務で使い、結果をどう確かめるかである。成長の中身は、各社の運用の質で決まっていく。次の節では、その運用が金融、医療、農業といった分野ごとにどう違うかを見ていく。
医療現場に広がる画像 AI と個人向け評価
乳がんの領域では、AI の使われ方が二つの向きに分かれています。ニューヨーク・タイムズ(The New York Times)は、女性が AI の助けを借りて自分の乳がんリスクを評価できるようになったと伝えました。WCYB は Simbiosys を取り上げ、AI が乳がん治療をどう進歩させたかを示しています。画像診断の専門媒体 diagnosticimaging.com のポッドキャスト「The Reading Room」は、乳房画像処理における AI の現在の展望、課題、可能性をパート 1 で扱いました。評価を受ける本人が使う道具と、読影や治療に携わる専門家が使う道具が、同じ乳がんという領域で同時に広がっています。
対象は乳房だけではありません。Korea Biomedical Review によると、Lunit は ESMO 2026 で、肺がん、乳がん、膵臓がんにわたる 5 つの AI バイオマーカー研究を発表しました。導入の現場については、Radiology Business が、民間診療所での広範な AI 導入が目に見える効率の向上をもたらしたと報じています。AuntMinnie は「AI をポイントオブケアに重要なものにする」と題した記事を載せ、診察の場に AI を置くことを論じています。研究発表、診療所の運用、診察の場という三つの場面で、AI の導入が同時に進んでいることになります。
読者が確かめるべき中身は、場面ごとに違います。診療所の効率向上は、処理の速さや業務量として運用側で測れます。これに対して個人向けのリスク評価は、結果を受け取った本人がそれをどう読み、次にどう動くかまで含めて設計されているかが問われます。バイオマーカー研究は ESMO 2026 での発表の段階にあり、診療でどう位置づけられるかは、今回の材料からは読み取れません。同じ「医療 AI」という呼び名でも、支えている判断の主体が医師なのか本人なのかで、必要な確認は変わります。
導入が進むほど、AI が何を出力したかより、その出力を誰がどの手順で受け止めるかが、利用者にとっての判断材料になります。次の節では、こうした現場への広がりを、医療以外の産業の導入例と並べて見ていきます。
人を中心に据える教育と農場データの囲い込み
医療の分野では、信頼を宣言するより利用者の自主性を確保するほうが重要かもしれない、という議論が出ている(MedCity News)。同じ方向の指摘は通信や軍事にもある。Pipeline Magazine は、人間を工程に巻き込んでこそ AI の可能性を最大限に引き出せると論じる。techround.co.uk は Human-In-The-Loop AI を、判断の途中に人が関わる設計として説明している。米海軍協会の『Proceedings』2026年10月号(Vol. 152/10/1,484)は、戦闘員に AI を使いこなすよう教える必要を取り上げた。ここでは AI を単に導入するのではなく、使う側の人間を鍛える話になっている。
教育面の動きも各地で具体化している。教育省の助成金は SDSU の AI リテラシーを支える(mykxlg.com)。e& エジプトはインテルと提携し、AI リテラシーをエジプト全土に広げる(TechAfrica News)。RealClearPolicy は、AI の時代でも書くことは批判的思考だと主張している。出力を受け取る側に、検証して判断する力がなければ、人が関与していても形だけになる。読者が自分の組織を評価するときは、人間の確認工程があるかどうかに加えて、確認する人がその訓練を受けているかも見る必要がある。
一方、農業では、判断の材料である現場データを誰が握るかが焦点になっている。FBN と Google は提携し、農場 AI に欠けていたコンテキストを提供する(AgFunderNews)。両社は農場向け AI として「Context Engine」を構築する(AgWeb)。AI の性能そのものより、圃場や作業の文脈をどれだけ持っているかが価値を左右するという構図である。ジョンディアはすでに農業機械を独占しており、いまは農場データと AI にさらに深く移っていると Mahomet Daily は伝える。機械の次にデータを押さえる動きは、農家にとっては、自分のデータの使われ方を選べる余地が狭まる可能性を意味する。
教育と農業は別の話に見えるが、どちらも AI の価値が、モデルそのものより、それを使う人と、そこに流れ込む現場の情報に宿ることを示している。導入を検討する側は、ツールの能力を見る前に、誰が確認し、誰がデータを保持し、その条件を変えられるのかを問うことになる。この問いは、次に触れる運用側の統制そのものにつながる。
各節の話は、一つの点でつながっています。安全をめぐる発言は経営者ごとに食い違い、判断の場は当局の調査と自主協定に移りました。エージェントは攻撃にも使われ、導入は金融、医療、農業へ進んでいます。教育や医療の議論でも、信頼を宣言するより、利用者の自主性を確保し、人が工程に関わる設計のほうが重視されていました。外部の宣言や協定は、自社の運用を代わりに決めてはくれません。AI を使う範囲、人が確認する地点、問題が起きたときに止める手順は、導入する組織が自分で定めるものです。安全の宣言は参考にとどめ、運用側の統制がどこまで整っているかで判断する局面に入ったと言えます。
Q1: いま使っている AI の作業のうち、結果を人が確認せずに外へ出ているものはどれだけありますか。 Q2: AI が誤った動作や不正な動作をしたとき、それを検知して止める手順と、その責任を負う担当は決まっていますか。 Q3: 外部の安全に関する宣言や協定を前提にせず、自社の統制の水準だけで AI の導入範囲を決められる状態になっていますか。
最後に ── 三つの問い
- いま使っている AI の作業のうち、結果を人が確認せずに外へ出ているものはどれだけありますか。 Q2: AI が誤った動作や不正な動作をしたとき、それを検知して止める手順と、その責任を負う担当は決まっていますか。 Q3: 外部の安全に関する宣言や協定を前提にせず、自社の統制の水準だけで AI の導入範囲を決められる状態になっていますか。 - AI が誤った動作や不正な動作をしたとき、それを検知して止める手順と、その責任を負う担当は決まっていますか。 Q3: 外部の安全に関する宣言や協定を前提にせず、自社の統制の水準だけで AI の導入範囲を決められる状態になっていますか。 - 外部の安全に関する宣言や協定を前提にせず、自社の統制の水準だけで AI の導入範囲を決められる状態になっていますか。
📚 出典一覧(材料の全件)
この号の物語が材料にした記事。外部の記事は別窓で開く。全 40 件。
AI 業界全体
- Anthropic|歴史、論争、およびClaude AI - Britannica — Britannica
- AIの『御父』ヤン・レクン氏は人類絶滅について『まったく懸念していない』と述べ、AnthropicのCEOダリオ・アモデイ氏が『妄想に陥っている』と批判――Fortune — Fortune
- バークレイズ、業務効率化の一環としてAnthropicのClaude活用を拡大――Bloomberg.com — Bloomberg.com
- AIの安全性への懸念から、OpenAIとAnthropicが米連邦取引委員会(FTC)の調査対象に - Axios — Axios
- OpenAIがモデル盗用の疑いのあるキャンペーンを指摘し、AI競争がさらに激化――CNBC — CNBC
- 研究者らによると、AIエージェントがカナダ政府のウェブサイトへのハッキングを試みた――The Washington Post — The Washington Post
AIと経済と金融
- FRBのカシュカリ氏、AIだけが米国経済成長の原動力ではないと語る — Bloomberg.com
- AI: アフリカの生産性をめぐる戦いが政府に及ぶにつれ、GDP 1 兆ドルが危機に瀕 — Africa News Agency
- 金利上昇で最初の住宅購入者が圧迫される中、AIバブルが世界的な衝撃を引き起こす可能性がある — SMH.com.au
- オーストラリアの経済情勢: 金利、生産性、AI の課題 — Ticker News
- AI ブームの金利、インフレ、リスク — intelligentinvestor.com.au
- New h2c Study: AI Adoption Is Widespread Among Hotel Chains, but Enterprise Readiness Remains Limited — Hospitality Net
AIと共生・健康・介護
- AIのヘルスケア「終末」?信頼よりも自主性が重要かもしれない — MedCity News
- 人間を巻き込んで AI の可能性を最大限に引き出す — Pipeline Magazine
- Human-In-The-Loop-AI とは何ですか? — techround.co.uk
- ボイドとマシン: 戦闘員に AI をマスターするよう教える |議事録 - 2026 年 10 月 Vol. 152/10/1,484 — U.S. Naval Institute
- 教育省の助成金が SDSU の AI リテラシーをサポート — mykxlg.com
- e& エジプト、インテルと提携してエジプト全土に AI リテラシーを拡大 — TechAfrica News
- AI の時代でも、書くことは批判的思考です — RealClearPolicy
AIと医療(がん治療・希少疾病)
- 女性は AI の助けを借りて自分の乳がんリスクを評価できるようになりました。 — The New York Times
- Simbiosys は AI がどのように乳がん治療を進歩させたかを示しています — WCYB
- The Reading Room ポッドキャスト: 乳房画像処理における AI の現在の展望、課題、可能性、パート 1 — diagnosticimaging.com
- イランへの懸念にもかかわらず、AIに関する市場の楽観的な見方の中でアジア株はおおむね上昇 — KTBS 3
- Lunit、ESMO 2026で肺がん、乳がん、膵臓がんにわたる5つのAIバイオマーカー研究を発表 — Korea Biomedical Review
- 民間診療所での広範な AI 導入により、目に見える効率の向上がもたらされる — Radiology Business
- AI をポイントオブケアに重要なものにする — AuntMinnie
AIと農業
- FBN と Google が提携し、農場 AI に欠けていたコンテキストを提供 — AgFunderNews
- ジョンディアは農業機械を独占しています。現在、農場データと AI にさらに深く移行しています。 — Mahomet Daily
- 機械学習が米の収量予測と排出量削減の鍵として窒素摂取量を特定 — Bioengineer.org
- グリーン マイクロ データ センターは、インドで増大する AI インフラストラクチャの課題を解決できるでしょうか? — Siliconindia
- FBNとGoogleが農場向けAI「Context Engine」を構築 — AgWeb
- AIが生成したタンパク質に「目に見えない透かし」を埋め込み、機能を維持したままタンパク質の起源を検証できるようにするSynthID Bioが登場した。 — GIGAZINE
- IISWC、天然資源管理のための AI とデータ主導のアプローチに関するトレーニングを終了 — Garhwal Post
AIの規制・安全・地政学
- FTC は、OpenAI、Anthropic、およびその他の AI 企業に対して、製品の潜在的なリスクに関して調査を開始しました — Informat.ro
- AI 安全タイムライン: エージェント 700 名、130 億ドルの取引 [2026 年] — shattered.io
- ダリオ・アモデイ氏のAI安全性に関する警告は他のAI CEOから非公式の反発に直面している:レポート — Firstpost
- トランプ大統領とハイテク大手が自主的なAI安全協定を締結 — Dark Reading
- AI の安全性は取締役会の決定であり、取締役会は決定を開始する必要があります — TechTarget
- GBG は AI エージェントの不正防止に関して Darwinium と提携 — The Paypers
- 自律型 AI エージェントが 2 つの Zammad ゼロデイを連鎖させて脆弱性公開非営利団体に侵入しました — forkast.news