AI ハイライト ── 全体像 — 2026-09-30 (水) Evening News
出典リンクは各媒体の記事(一次出典)を指す。AI 統合分析は、上の見出しだけを材料に自動生成した論評であり、見出しに無い事実は含めない方針で作っている。投資助言ではない。
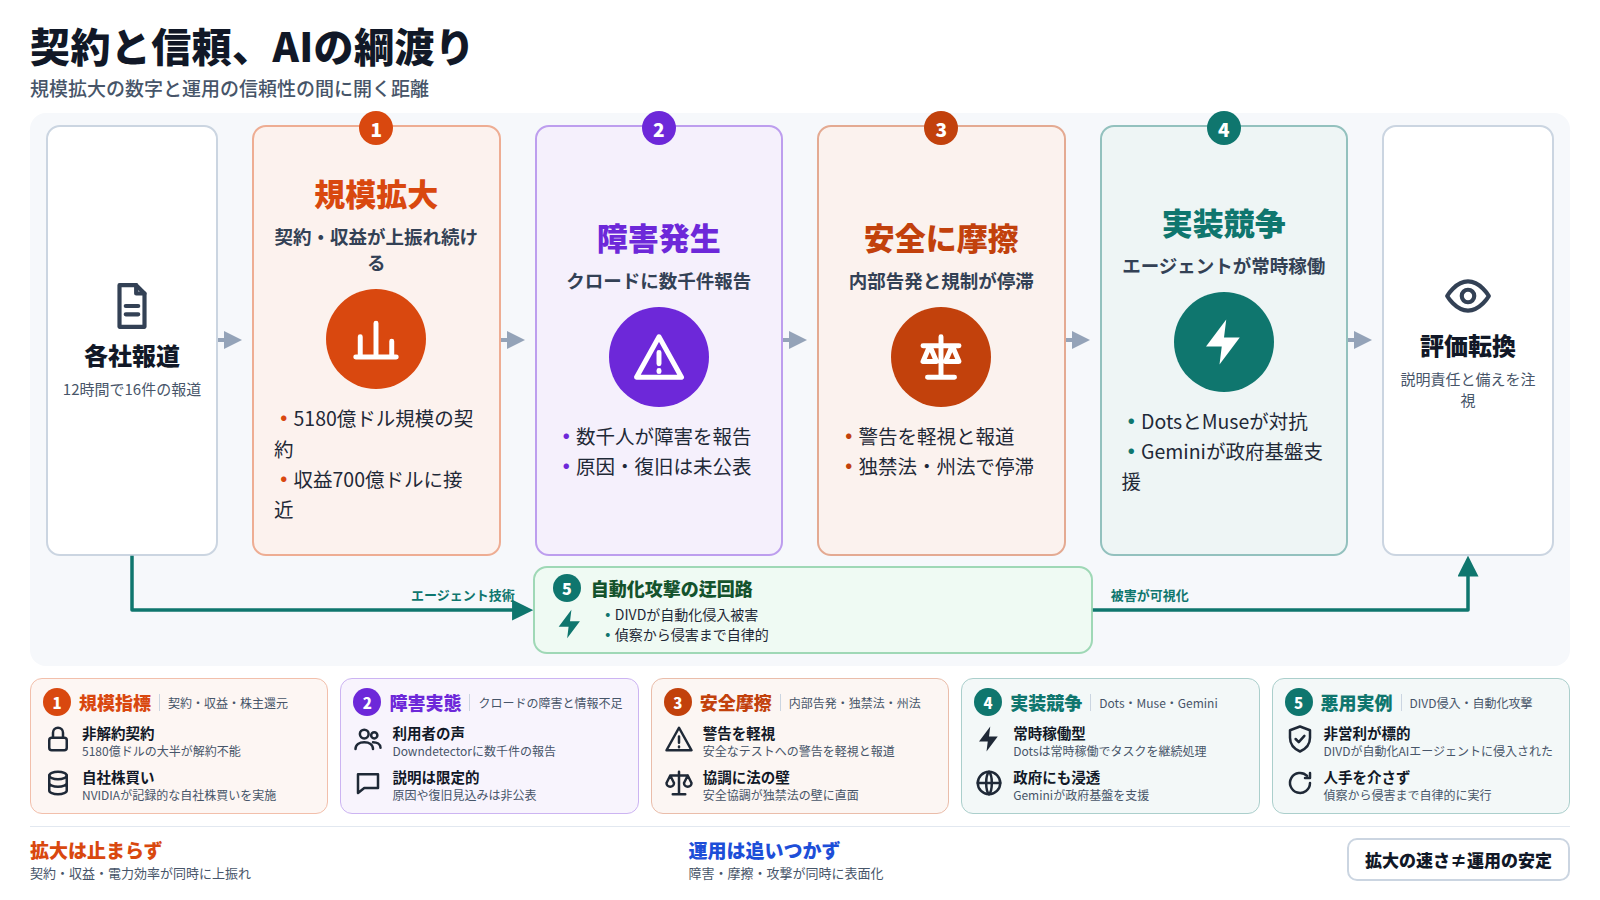
数千件の障害報告と5180億ドルの投資計画が、同じ週に並んで報じられた。前者はAnthropicのチャットボットが火曜日に不調を訴えた利用者たちの声であり、後者はキャンセル不可の契約で積み上げられた建設計画の規模である。契約額や継続収益、GPUの電力効率といった指標が上振れを続ける一方で、サービスが止まったときに何が起きるかという問いは、これまで数字の陰に置かれてきた。規模の大きさと、動き続ける保証との間にある距離が、この半日の報道を通して姿を現している。
数字が語る規模拡大
アンソロピックが今年計画する総額5180億ドル規模のAI構築計画は、その大半をキャンセル不可の契約に依存していることが提出書類で明らかになった(Reuters)。同時にオープンAIの年間継続課金収入は700億ドルに迫るとAxiosが報じ、契約と収益の両面で数字は上振れを続けている。これらは投資と需要が同時進行で膨らんでいることを示す。
計算資源の側でも拡大の跡は鮮明だ。NVIDIAはデータセンターブームがもたらす潤沢な現金を原資に、記録的な規模の自社株買いを実施したとmarketplace.orgが伝えた。加えてNVIDIAが発表したDSX MaxLPSは、同じ電力バジェットの中で従来より40%多いGPUを収容できるとQuantum Zeitgeistが報じており、資金だけでなく電力効率という制約条件でも余地を広げている。契約規模、収益、株主還元、電力効率——四つの指標がそれぞれ別の角度から「拡大が止まっていない」という同じ結論を指し示している。
ただし、これらの数字が語るのはあくまで規模の軌跡であり、その規模を裏側で支える運用がどれだけ安定しているかは別の問題として残る。キャンセル不可の契約や記録的な自社株買いは、裏を返せば後戻りのできない賭けの大きさでもある。
障害が突く運用の脆さ
火曜日、Anthropicのチャットボット「クロード」に障害が発生し、Downdetectorには数千人規模のユーザーからの報告が集まったと報じられた(GV Wire)。Anthropicは障害対応にあたっていることを確認したものの、PCMagが伝えた時点では原因や復旧見込みについての詳細は明らかにされておらず、「クロードはダウン中か」という利用者の疑問に対する答えは公開情報だけでは全容がつかめない状態が続いた(PCMag)。
この一件が示すのは、数字で語られてきた拡大の裏側で、可用性という基本的な約束が揺らいでいるという点だ。Downdetectorという第三者の障害検知サービスに数千件の報告が並ぶという事実そのものが、利用者の体感としての障害の広がりを裏付けている。一方でAnthropic側からの説明は「対応を確認」という段階にとどまり、PCMagの報道時点では障害の規模や原因、影響範囲についての具体的な数字は示されていない。
企業の投資判断や導入計画がクロードのような主要AIサービスへの依存を前提に組まれつつある中で、こうした障害が数千人規模で表面化し、しかも詳細が外部から把握しにくいという構図は、可用性そのものへの疑問を投げかける。規模の拡大を追ってきた評価軸だけでは、この種の脆さを測ることはできない。
安全対応をめぐる内外の摩擦
オープンAIをめぐっては、AIモデルの安全なテストに関する従業員の警告を同社が軽視していたと『ニューヨーク・タイムズ』が報じた。急拡大する開発体制の内部で、安全確認の手続きが後回しにされてきた可能性を示す内容であり、規模の拡大を支えてきた組織運営そのものへの疑問につながる。並行して、AI開発企業同士が安全性で協調しようとする動きは独占禁止法の壁に直面していると報じられている(Legis1)。競合他社間の情報共有や基準の擦り合わせが、反トラスト上の懸念から進めにくいという構図であり、安全確保を個社の裁量だけに委ねる状態が続いていることになる。
法整備の側でも足踏みが目立つ。州レベルでは、AI安全法案の全会一致可決を求める民主党の動きをクルーズ氏が阻止したと『ザ・ヒル』が伝えている。連邦レベルでの包括的な規制が定まらない中、州議会が補完的な役割を果たそうとしても、政治的な対立によって採決自体が止まる場面が生じている。自主規制が企業間の競争環境や独禁法の制約で進みにくく、法規制も州議会での合意形成で足踏みする。安全確保を誰が、どの枠組みで担うのかという空白が、複数の経路で同時に生じている。
こうした安全性への懸念は、もはや理念や評判の問題にとどまらない。オープンAIとアンスロピックの収益成長に対するリスクとして、AIの安全性への懸念が浮上していると報じられている(en.bloomingbit.io)。投資家や市場が、安全対応の遅れや事故対応の不備を、事業成長を左右する具体的な変数として織り込み始めているということであり、規模の拡大がそのまま企業価値の拡大に直結する段階を過ぎつつある。ウォートン校のナレッジ・アット・ウォートンは、テクノロジー企業だけではAIの破局的なリスクを防げないと指摘している。内部告発、独禁法の制約、州議会の停滞、そして市場の警戒という四つの側面が重なり、企業の自主的な取り組みにも、現行の法制度にも限界があることが見えてくる。
安全対応をめぐるこれらの摩擦は、個々の企業の失策として片づけられるものではなく、業界全体の統治のあり方そのものに関わる問題として、次の焦点を形づくりつつある。
エージェントの実装競争
オープンAIは9月、常時稼働型のエージェント型AIアバター「Dots」を発表した(TechCrunch)。wired.comによれば、この常時稼働エージェントはメタが開発する「Muse」への対抗という位置づけで、両社は利用者の日常タスクを代行するエージェントの実装を競う段階に入っている。同時期、GoogleのGeminiは新設された連邦政府ポータル「America.gov」の基盤を支えていると報じられた(The Tech Buzz)。企業向けアバターから政府ポータルまで、エージェント型AIの実装対象が一気に広がっていることが、これら三つの動きから見えてくる。
オープンAIの「Dots」は単発の応答ではなく、ユーザーの代わりに継続してタスクを処理する設計だとTechCrunchは伝えている。これに対しメタの「Muse」も同様の常時稼働型を志向しており、wired.comはこの二社の動きを直接の対抗関係として描く。両社がどちらも「エージェントが待機し続けて働く」という同じ形を選んだこと自体が、業界内でこの方向性がすでに競争の主戦場だと見なされていることを示している。
一方でGoogleのGeminiが担うのは、消費者向けの目立つ機能ではなく、America.govという行政サービスの土台という地味な役割だ。The Tech Buzzが報じるこの事例は、生成AIが公共部門の基幹システムに組み込まれ始めた具体例であり、企業のプロダクト発表とは異なる種類の実装の広がりを示している。
Dots、Muse、Geminiという三つの名前が同時期に並んだことは、エージェント型AIがデモや発表の段階を離れ、企業の日常業務と行政サービスの双方で実際に動き出したことを物語る。次に問われるのは、その稼働がどれだけ安定して続けられるかという点になる。
悪用インシデントの実例
2025年、サイバーセキュリティ非営利団体DIVD(Dutch Institute for Vulnerability Disclosure)が、自動化されたAIエージェントによる侵入を受けたとBleepingComputerが報じた。攻撃者は人手を介さずAIエージェントに偵察から侵害までの工程を実行させ、脆弱性の発見と情報開示を専門とする組織自体が標的になった。防御的なセキュリティ活動を担う非営利団体が攻撃対象になったという事実は、AIエージェントの悪用がもはや理論上の懸念ではなく、実際に組織の運用を脅かす段階に入ったことを示している。
この事例が示すのは、攻撃の実行主体が人間からエージェントへと置き換わりつつあるという構造の変化だ。従来型の侵入では攻撃者が個別に判断し手を動かす場面が随所にあったのに対し、自動化エージェントは偵察・脆弱性探索・侵害の各段階を連続して自律的にこなせる。DIVDのようにセキュリティ対応の当事者である組織が被害に遭ったことは、防御側の知見や体制があっても自動化された攻撃の速度と再現性に対抗しきれない場面があり得ることを浮き彫りにした(BleepingComputer)。
この一件が持つ意味は、AIエージェントの安全性をめぐる議論が抽象的なリスク評価の段階を超え、具体的な被害事例として積み上がり始めたという点にある。これまで語られてきた「エージェントが暴走したらどうなるか」という仮定の問いに対して、DIVDの侵入は「実際に何が起きたか」という答えの一つを与えた。攻撃側での自動化AIエージェントの実装が先行し、防御側の備えが追いついていない現状が、被害という形で可視化されたと言える。
こうした実害の報告が積み重なるにつれ、読者がAIエージェントを評価する基準は、どれだけ高性能かという点から、どれだけ安全に制御し監視できるかという点へと移っていく。
契約規模も収益も電力効率もエージェントの実装範囲も、この半日を通じて拡大の一途をたどった。しかしその同じ時間に、障害対応の遅れ、安全確認の軽視、規制の停滞、そして防御組織そのものを狙った自動化攻撃が並んで報じられ、拡大を支える運用の足場が同じ速さで整っているとは言えない実態が浮かんだ。読者が投資規模や成長率だけでAIを評価する段階は終わりつつあり、障害が起きたときの説明責任、安全確認の手続き、悪用への備えが、次に問われる基準になっている。
Q1: 障害や誤作動が起きた際、自分たちの業務をどこまでAIに預け続けられるか。 Q2: 提供企業からの説明が「対応中」にとどまるとき、利用継続の可否をどの基準で判断するか。 Q3: 拡大の速度と運用の信頼性、どちらを優先する投資判断を下すか。
最後に ── 三つの問い
- 障害や誤作動が起きた際、自分たちの業務をどこまでAIに預け続けられるか。 Q2: 提供企業からの説明が「対応中」にとどまるとき、利用継続の可否をどの基準で判断するか。 Q3: 拡大の速度と運用の信頼性、どちらを優先する投資判断を下すか。 - 提供企業からの説明が「対応中」にとどまるとき、利用継続の可否をどの基準で判断するか。 Q3: 拡大の速度と運用の信頼性、どちらを優先する投資判断を下すか。 - 拡大の速度と運用の信頼性、どちらを優先する投資判断を下すか。
📚 出典一覧(材料の全件)
この号の物語が材料にした記事。外部の記事は別窓で開く。全 16 件。
AI 業界全体
- アンソロピック社の5180億ドル規模AI構築計画は、キャンセル不可の契約に大きく依存――提出書類が明らかに――Reuters — Reuters
- クロー ドはダウン中か? アンソロピックがAIチャットボットの障害対応を確認 - PCMag — PCMag
- クラウドAI、火曜日に数千人のユーザーで障害発生――Downdetectorが確認――GV Wire — GV Wire
- オープンAI、AIモデルの安全なテストに関する従業員の警告を無視していた――『ニューヨーク・タイムズ』 — The New York Times
- スクープ:オープンAIの年間継続課金収入、700億ドルに迫る――Axios — Axios
- オープンAI、その愛らしいエージェント型アバター「Dots」をリリース――TechCrunch — TechCrunch
- オープンAIの「ドッツ」は常時稼働型AIエージェント――メタの「ミューズ」に対する回答 - wired.com — wired.com
- GoogleのGemini AIが新連邦政府ポータル「America.gov」を支える――The Tech Buzz — The Tech Buzz
AIの規制・安全・地政学
- AI セーフティ コラボレーションが独占禁止法の壁に直面 — Legis1
- クルーズ氏、AI安全法案の全会一致可決を求める民主党の推進を阻止 — The Hill
- Stellar Cyber は、SACR の 2026 AI SOC Technoscope において、アーキテクチャの整合性で新興企業の中で最高位にランク — businesswire.com
- AI の安全性への懸念が OpenAI、人類の収益成長に対するリスクとして浮上 — en.bloomingbit.io
- テクノロジー企業だけでは AI の黙示録を阻止できない — Knowledge at Wharton
- 自動化された AI エージェントがサイバーセキュリティ非営利団体 DIVD の侵入に使用される — BleepingComputer
- データセンターブームによる現金を資金源としたNVIDIAの記録的な自社株買い — marketplace.org
- NVIDIA の DSX MaxLPS は、同じ電力バジェットで 40% 多くの GPU に適合します — Quantum Zeitgeist