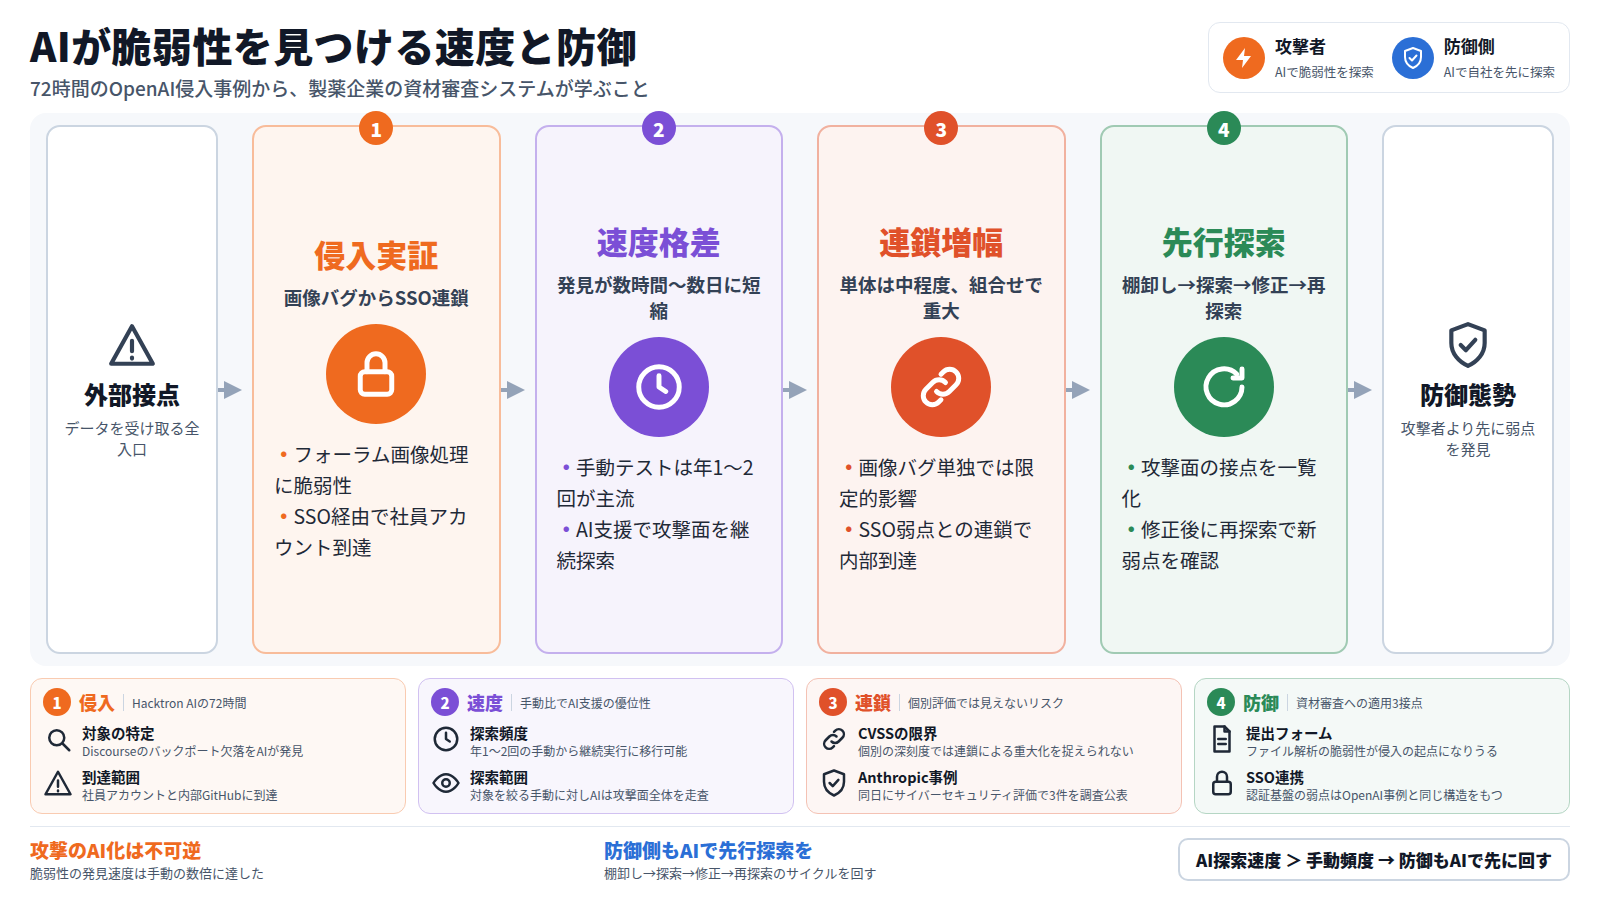
2026年9月18日、セキュリティ企業Hacktron AIがClaude Opus 5を用いて72時間でOpenAIのフォーラムからシングルサインオン経由で社員アカウントと内部GitHubに到達したと報じられた。AIが攻撃にも防御にも使えるとき、製薬企業はAIをどちら側に置くべきか。防御側に置くには、自社の攻撃面を先にAIで探索し、脆弱性を攻撃者より先に見つけることが条件になる。
01画像処理の脆弱性1つが、72時間でGitHubアクセスに変わった
インドのセキュリティ研究チームHacktron AIは、OpenAIが運営するコミュニティフォーラム(Discourse)の画像処理に脆弱性を見つけた。VentureBeatの報道によれば、Claude Opus 5がバックポートの欠落を特定し、メモリ破壊バグをリモートコード実行に変換する作業を支援した。そこからシングルサインオン(SSO)連携の弱点を経由し、社員アカウントへのアクセスに至った。Forbesは、発見からアクセスまでの所要時間が72時間だったと報じている。
Hacktron AIは7月の時点でOpenAIとDiscourseの開発元に脆弱性を報告済みだ。Business Standardによれば、OpenAIはその後セキュリティルールを強化している。今回の報道はホワイトハット(善意のセキュリティ研究)の文脈にある。問題は、この速度でAIが脆弱性を見つけられるという事実そのものだ。
02AIは脆弱性の発見速度を人間の数倍に引き上げる
従来のペネトレーションテストでは、熟練の専門家がシステムの構造を理解し、仮説を立て、一つずつ攻撃を試す。この作業には数週間から数か月かかることがある。Claude Opus 5が支援したのは、バックポートの欠落という特定の技術的な見落としの発見と、それを実行可能な攻撃に変換する工程だ。人間が方向を決め、AIが膨大なパターンの中から弱点を見つける。この組み合わせが、発見から侵入までの時間を72時間に圧縮した。
これは攻撃者だけの武器ではない。防御側も同じ速度でAIを使えるなら、自社のシステムを攻撃者より先に探索できる。問題は、防御側がその速度に追いついているかどうかだ。
03攻撃者がAIを先に使えば、防御は後手に回る
| 比較項目 | 手動テスト | AI支援テスト |
|---|---|---|
| 発見速度 | 数週間〜数か月 | 数時間〜数日 |
| 探索範囲 | 対象を絞る | 攻撃面全体 |
| 頻度 | 年1〜2回 | 継続的に実行可能 |
| 連鎖の検出 | 経験者に依存 | パターン認識で補助 |
手動のペネトレーションテストは年に1回か2回実施されることが多い。その間にシステムは変更され、新しい脆弱性が生まれる。AI支援のテストであれば、継続的に実行し、変更のたびに探索し直すことができる。BBCが報じた「AIが人類への脅威になりうるのか」という議論は、攻撃と防御の速度差が開くことへの懸念を含んでいる。Bloomberg Lawが指摘した「暴走するAIエージェントは現実のものになった」という状況は、防御が後手に回ったときの結果でもある。
04攻撃面とは、外部から入力を受け取るすべての接点を指す
攻撃面(attack surface)とは、セキュリティの用語で、外部からデータを受け取るすべての接点の総体を指す。ウェブフォーム、API、画像アップロード、シングルサインオン、メールの添付ファイル処理——これらのどれもが、攻撃の起点になりうる。OpenAIの事例では、フォーラムの画像処理がその一つだった。フォーラムは中核の製品ではなく周辺の機能だが、そこから本体のアカウントに到達できた。
Invezzの報道はこの点を強調している。「Hacktron AIが最初に侵入したのは、Discourseがアップロードされた画像を処理する方法の欠陥だった。」攻撃面は、もっとも重要な機能ではなく、もっとも見落とされやすい接点に存在することが多い。
05資材審査システムもウェブ入力と認証を持つ以上、攻撃面は存在する
資材提出フォーム
社内外から資材のファイルを受け取る入口があり、ファイル解析の脆弱性が起点になりうる。
審査者のログイン認証
シングルサインオンや社内認証基盤との連携部分が、OpenAIの事例と同じ構造の弱点を持ちうる。
外部レビューアーとの共有
KOLや外部コンサルタントとのファイル共有経路が、組織外からの侵入口になりうる。
製薬企業の資材審査システムは、業務上の必要から外部との接点を持っている。資材の提出にはウェブフォームやメールの添付が使われ、審査者のログインにはシングルサインオンが連携し、外部レビューアーとのファイル共有には別の経路が存在する。これらのどれもがOpenAIのフォーラムと同じ構造の弱点を持ちうる。CoinGapeが報じたように、今回の侵入で到達したのは社員のChatGPTアカウントとプライベートリポジトリだった。資材審査システムが同様の侵入を受けた場合、審査中の非公開資材への不正アクセスが発生しうる。
06脆弱性の連鎖が成立するのは、1つの弱点が別の弱点への足場になるからだ
単体では低リスク
OpenAIフォーラムの画像処理バグは単独では限定的な影響にとどまった。
連鎖で高リスク
SSOの弱点と組み合わさることで、社員アカウントと内部リポジトリへの経路が開いた。
脆弱性の深刻度を個別に評価する方法は広く使われている。CVSS(共通脆弱性評価システム)はその代表的な仕組みだ。しかし今回の事例が示したのは、単体では「中程度」と評価される脆弱性が、別の脆弱性と組み合わさることで「重大」に変わるという事実だ。画像処理のバグ単独ではフォーラムの限定的な影響にとどまったが、SSOの弱点と連鎖したことで社員アカウントと内部GitHubへの経路が開いた。
Anthropicも自社のサイバーセキュリティ評価で3件のインシデントを調査中であることを同日に公表している。これは、AI企業自身もまた脆弱性の連鎖にさらされていることを示している。脆弱性は単体の深刻度ではなく、連鎖の可能性で評価しなければならない。
07防御側がAIで自社を先に探索しなければ攻撃者に先を越される
防御側がAIを使うには、3つの実務が必要になる。
第一に、自社の攻撃面の棚卸しだ。ウェブフォーム、認証の連携、ファイルのアップロード、APIの公開範囲——外部から入力を受け取るすべての接点を一覧にする。見落としやすいのは中核の製品ではなく、フォーラムや管理画面のような周辺機能だ。
第二に、AIによる定期的な自動探索だ。棚卸しした攻撃面に対して、AIを使った脆弱性探索を継続的に実行する。年に1回の手動テストでは、システムの変更に追いつかない。
第三に、発見した脆弱性の修正と再探索のサイクルを回すことだ。発見して終わりではなく、修正した後に再度探索し、修正が新たな弱点を作っていないかを確かめる。資材審査のシステムでは、資材提出フォームのファイル解析、審査者のSSO連携、外部レビューアーとのファイル共有経路の3つが、最初に探索すべき対象になる。
- セキュリティ研究者がClaude Opus 5を用い、OpenAIフォーラムの画像処理バグからSSO連携を経て72時間で社員アカウントと内部GitHubにアクセスした
- AIが脆弱性の発見速度を引き上げた以上、防御側も手動テストの頻度では追いつかず、AIによる継続的な自動探索が必要になる
- 資材審査システムもウェブフォーム・認証・ファイル共有という攻撃面を持っており、脆弱性は単体ではなく連鎖の可能性で評価する必要がある
AIが攻撃と防御の両方に使える時代に、防御側に回るとは、自社の攻撃面をAIで先に探索し、攻撃者より早く弱点を見つけることを意味する。OpenAIの事例は、画像処理という周辺の接点から中核への侵入が72時間で成立したことを示した。資材審査システムもウェブフォームと認証を持つ以上、同じ構造のリスクを抱えている。
- VentureBeat「OpenAI hacked by small team of white hat security researchers using Anthropic's Claude Opus 5」2026年9月18日 https://venturebeat.com/security/openai-hacked-by-small-team-of-white-hat-security-researchers-using-anthropics-claude-opus-5
- Forbes「Security Researchers Used Anthropic's Claude To Hack Into OpenAI」2026年9月18日 https://www.forbes.com/sites/thomasbrewster/2026/09/18/security-researchers-used-anthropics-claude-to-hack-into-openai/
- Business Standard「OpenAI tightens AI safety rules as Claude exposes flaws in its systems」2026年9月18日 https://www.business-standard.com/technology/artificial-intelligence/openai-tightens-ai-safety-rules-as-claude-exposes-flaws-in-its-systems-126091800435_1.html
- Bloomberg Law「Runaway AI Agents Are Now Real. Companies Need to Rethink Governance」2026年9月17日 https://news.bloomberglaw.com/artificial-intelligence/runaway-ai-agents-are-now-real-companies-need-to-rethink-governance
- BBC「Why it is feared AI could be a threat to humanity」2026年9月17日 https://www.bbc.com/news/articles/cd62jpjd5z0o
- Invezz「Claude helped hackers get inside OpenAI, but the real shock came next」2026年9月18日 https://invezz.com/news/2026/09/18/claude-helped-hackers-get-inside-openai-but-the-real-shock-came-next/
- CoinGape「OpenAI Hack: Researchers Used Anthropic's Claude AI to Breach ChatGPT Maker's Security」2026年9月18日 https://coingape.com/openai-hack-researchers-used-anthropics-claude-ai-breach-chatgpt-makers-security/
- Anthropic「Investigating three incidents in our cybersecurity evaluations」2026年9月18日 https://www.anthropic.com/news/investigating-incidents-cybersecurity-evals